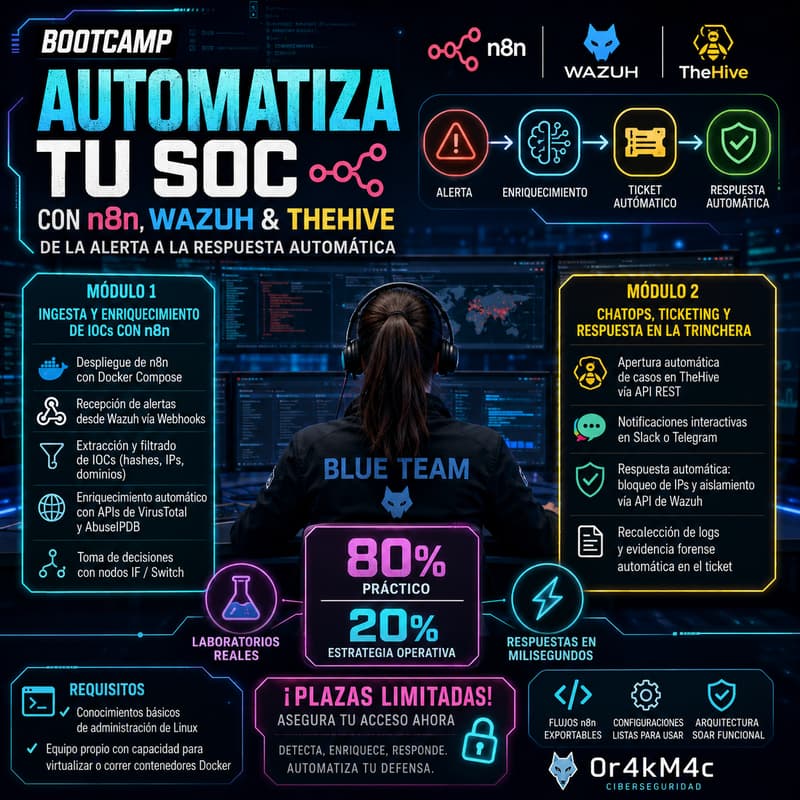
Automatización del SOC y Orquestación de Respuestas con n8n (SOAR)
El principal desafío en un Centro de Operaciones de Seguridad (SOC) moderno no es la falta de alertas, sino el tiempo que el equipo pierde validándolas manualmente. Copiar y pegar hashes, verificar la reputación de IPs en VirusTotal o abrir tickets uno a uno ralentiza la capacidad de contención ante un incidente real. La respuesta no es más personal; es la orquestación y la automatización inteligente.
Este bootcamp está diseñado bajo una regla estricta: 80% de ejecución práctica en laboratorios reales y 20% de estrategia operativa. Aprenderás a utilizar n8n como el motor SOAR central de tu infraestructura, integrándolo mediante APIs y webhooks con Wazuh y TheHive para construir defensas autónomas que reaccionen en milisegundos.
El entrenamiento se estructura en dos grandes bloques técnicos:
📌 Módulo 1: Ingesta y Enriquecimiento de IOCs con n8n
Despliegue del Orquestador: Instalación y optimización de n8n utilizando Docker Compose en el laboratorio.
Recepción de Alertas: Configuración de Webhooks en n8n conectados al Wazuh Manager para la ingesta de alertas JSON en tiempo real.
Manipulación de Datos: Extracción y filtrado de datos críticos (hashes, IPs, dominios) utilizando lógica de nodos y expresiones esenciales en JavaScript.
Threat Intelligence Automatizado: Conexión de n8n mediante nodos HTTP Request hacia las APIs de VirusTotal y AbuseIPDB para calificar la peligrosidad del evento sin intervención humana.
Toma de Decisiones: Implementación de nodos condicionales (IF/Switch) para la clasificación autónoma de criticidad de las alertas.
📌 Módulo 2: ChatOps, Gestión de Tickets y Respuesta en la Trinchera
Auto-Ticketing Centralizado: Interconexión mediante la API REST con TheHive para la apertura automática de casos de investigación con toda la evidencia del Módulo 1 ya adjunta.
Flujos de ChatOps: Integración con los nodos nativos de Slack o Telegram para enviar notificaciones interactivas y alertas críticas al equipo Blue Team.
Orquestación del Contraataque: Configuración de n8n para enviar comandos autenticados a la API de Wazuh, activando respuestas de aislamiento de red y bloqueo de firewalls en caliente.
Cierre Forense: Automatización de la recolección de logs de auditoría del playbook para inyectarlos como evidencia inalterable dentro del ticket antes de su resolución.
🎯 ¿Qué te llevas al finalizar?
Al concluir el bootcamp habrás montado una arquitectura SOAR completamente funcional por ti mismo. Te llevarás los flujos de n8n exportables, los archivos de configuración listos para producción y la capacidad real de automatizar la defensa táctica de una infraestructura corporativa.
💻 Requisitos técnicos:
Conocimientos básicos de administración de Linux (uso de la terminal).
Equipo propio con capacidad para virtualizar o correr contenedores de Docker para el despliegue de las máquinas del laboratorio.
Las plazas son limitadas para asegurar el soporte técnico durante el despliegue del laboratorio. Asegura tu acceso y pasa de la detección pasiva a la respuesta automatizada de incidentes.